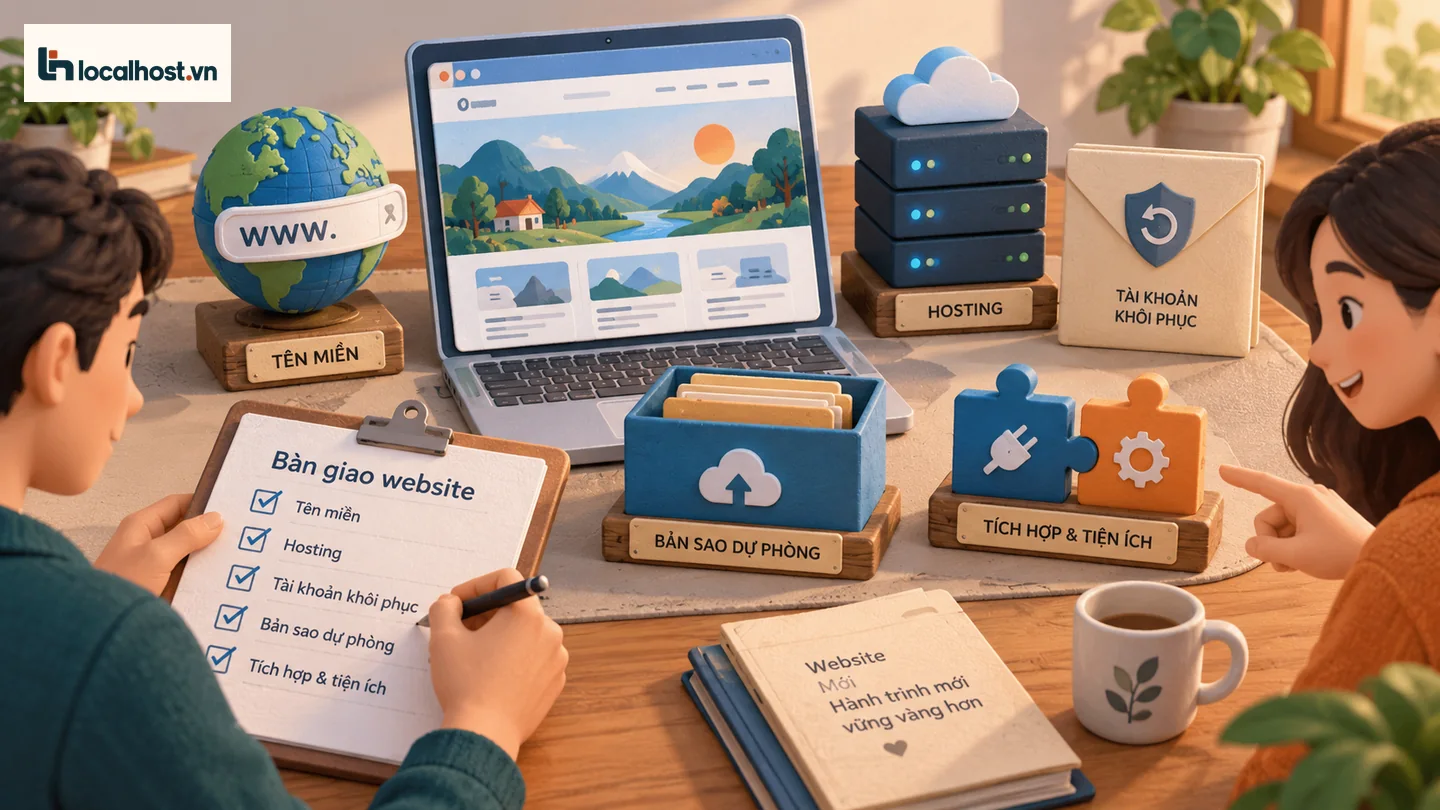
Tài khoản Admin WordPress mới chỉ là chìa khóa phòng khách; một buổi bàn giao website trọn vẹn bắt buộc phải nắm được sổ đỏ tên miền (Domain/DNS), hợp đồng Hosting/VPS, email khôi phục gốc, kho lưu trữ Backup và danh sách kết nối bên thứ ba.
Rất nhiều chủ doanh nghiệp thở phào nhẹ nhõm ngay khi nhận được tờ giấy (hoặc tin nhắn Zalo) ghi đường dẫn /wp-admin kèm tài khoản và mật khẩu từ đơn vị thiết kế web hay nhân sự cũ. Nhưng trong giới kỹ thuật, chúng tôi hay nói vui rằng: cầm mỗi tài khoản wp-admin thì mới chỉ là cầm chìa khóa cửa phòng khách, còn “sổ đỏ” ngôi nhà (tên miền Domain), “hợp đồng thuê đất” (Hosting/VPS) và “chìa khóa két sắt dự phòng” (email khôi phục, kho Backup) có khi vẫn đang nằm gọn trong túi người khác.
Đến một ngày đẹp trời tên miền hết hạn không biết gia hạn ở đâu, hoặc nhân sự cũ nghỉ việc mang theo luôn chiếc điện thoại nhận mã xác thực hai lớp (2FA), lúc đó bạn mới thấy giá trị của một quy trình bàn giao bài bản. Hãy dùng bộ checklist thực chiến dưới đây để ngồi lại cùng bên bàn giao, rà soát từng hạng mục một cách minh bạch và êm đẹp, thay vì hấp tấp đổi mật khẩu hàng loạt rồi làm đứt gãy cả hệ thống đang chạy.
Năm trụ cột không thể thiếu trong một bộ hồ sơ bàn giao website: Tên miền (Domain/DNS), Hosting/VPS, Tài khoản khôi phục gốc, Kho lưu trữ Backup và các tích hợp ngoại vi.
Lập bản đồ tài sản số trước khi nói chuyện đổi mật khẩu
Hạng mục tài sản
Thông tin cốt lõi cần xác nhận
Bằng chứng bàn giao thực tế
Hệ quản trị WordPress
Tài khoản Administrator cao nhất, email quản trị trong Settings > General, danh sách các vai trò (Roles)
Chủ sở hữu tự đăng nhập thành công và rà soát toàn bộ danh sách wp_users
Tên miền (Domain & DNS)
Chủ thể đứng tên đăng ký, ngày hết hạn, nơi trỏ Nameservers / quản lý bản ghi DNS (như Cloudflare)
Chủ sở hữu đăng nhập được vào trang quản trị nhà đăng ký tên miền và bảng điều khiển DNS
Hạ tầng Hosting / Cloud VPS
Chủ hợp đồng thanh toán, quyền truy cập bảng điều khiển (cPanel, DirectAdmin, Cloud Console), khóa SSH
Xác nhận quyền chủ tài khoản trên cổng khách hàng của nhà cung cấp và kênh mở ticket hỗ trợ
Hệ thống Email theo tên miền
Dịch vụ hộp thư (Google Workspace, Microsoft 365…), cấu hình gửi mail SMTP trên web, bản ghi SPF/DKIM
Gửi/nhận thử email biểu mẫu trên web và nắm quyền quản trị cao nhất của hệ thống mail
Hệ thống Sao lưu (Backup)
Vị trí lưu trữ bản sao (trên cùng máy chủ hay kho đám mây rời), lịch chạy tự động, quy trình khôi phục
Mở xem trực tiếp danh sách các bản backup gần nhất và xác minh khả năng tải về
Dịch vụ & Bản quyền bên thứ ba
CDN/WAF, Google Analytics, Search Console, cổng thanh toán, bản quyền (License) theme/plugin trả phí
Danh sách tài khoản sở hữu, thời hạn bản quyền và phương thức gia hạn hợp lệ
Một nguyên tắc bảo mật cơ bản: tuyệt đối không gõ mật khẩu, mã khóa 2FA hay API Secret Key thẳng vào file Google Sheets hay Word dùng để biên bản bàn giao. Bảng tổng hợp chỉ nên ghi rõ tài sản gì, ai đang đứng tên, quyền hạn ở mức nào và hạng mục nào còn nợ. Còn mật khẩu hoặc thao tác chuyển quyền trực tiếp hãy thực hiện qua kênh bảo mật riêng.
Bước 1: Phân định rạch ròi giữa “Quyền sở hữu độc lập” và “Quyền dùng chung qua Agency”
Trong thực tế làm nghề, không phải lúc nào bạn cũng có thể đòi bên thiết kế web đưa mật khẩu tài khoản gốc của họ. Chẳng hạn, một Agency có thể đang quản lý 50 khách hàng trên cùng một tài khoản đại lý (Reseller) hoặc dùng gói bản quyền plugin trọn đời (Agency License) cài cho nhiều web. Bạn không thể bắt họ giao chìa khóa két sắt chung của cả công ty họ cho bạn được.
Cách giải quyết văn minh và đúng kỹ thuật là hai bên ngồi lại thống nhất: với Domain và Hosting/VPS, nếu doanh nghiệp của bạn tự trả phí duy trì thì nên làm thủ tục chuyển nhượng (Transfer / Push) về tài khoản đứng tên riêng của doanh nghiệp. Với các plugin dùng Agency License, biên bản cần ghi rõ: sau khi hết thời gian bảo hành, nếu chủ web muốn tự cập nhật độc lập thì cần mua bản quyền riêng cho tên miền đó. Tương tự, đối với đội ngũ nhân sự nội bộ, hãy áp dụng đúng nguyên tắc phân quyền Roles & Capabilities trong WordPress: người viết bài chỉ cần quyền Editor hoặc Author, không việc gì phải phát thẻ Administrator cho tất cả mọi người.
Nếu giữa hai bên còn vướng mắc về nghiệm thu hợp đồng hoặc công nợ, hãy giải quyết dứt điểm phần pháp lý và thương mại trước. Đừng âm thầm tước quyền truy cập của đơn vị đang chịu trách nhiệm vận hành khi họ vẫn đang trong thời gian hỗ trợ kỹ thuật cho bạn.
Bước 2: Nắm chắc “đường lui” — Email khôi phục, Số điện thoại và mã 2FA
Có mật khẩu đăng nhập hôm nay chưa chắc ngày mai bạn vẫn vào được nếu email khôi phục và số điện thoại bảo mật vẫn mang tên cậu nhân viên cũ đã chuyển công tác. Hãy rà soát từng dịch vụ (từ cổng quản lý tên miền, tài khoản Cloud/Hosting cho tới Settings > General và hồ sơ Administrator trong WordPress) để đổi toàn bộ thông tin khôi phục về địa chỉ email quản trị chung của công ty (ví dụ admin@tencongty.vn hoặc it@tencongty.vn) thay vì email cá nhân của bất kỳ ai.
Đối với các tài khoản có bật xác thực hai bước (2FA), hãy thực hiện quy trình chuyển đổi thiết bị tạo mã (Authenticator) ngay trong buổi làm việc và cất giữ bộ mã khôi phục dự phòng (Recovery Codes) vào nơi an toàn. Sau đó, hãy mở một cửa sổ trình duyệt ẩn danh (Incognito), tự tay đăng nhập từ đầu bằng thông tin của chủ sở hữu để chắc chắn rằng bạn đang nắm quyền quản trị cao nhất (Super Admin / Owner) chứ không phải một tài khoản phụ chỉ có quyền xem báo cáo.
Lưu ý nhỏ: trước khi bấm nút đổi email quản trị hoặc gửi yêu cầu đặt lại mật khẩu trên các hệ thống, hãy báo trước một tiếng cho người đang bàn giao để họ kịp xác nhận mã OTP, tránh gây hiểu lầm rằng tài khoản đang bị tấn công chiếm quyền.
Bước 3: Soi tận mắt kho lưu trữ Backup — Đừng chỉ tin vào lời hứa “có sao lưu hằng ngày”
Khi hỏi về sao lưu dữ liệu, câu trả lời quen thuộc nhất thường là: “Anh yên tâm, em cài plugin backup tự động rồi”. Nhưng một người kỹ thuật từng trải sẽ hỏi tiếp ba câu: Bản backup đó bao gồm cả mã nguồn (Files) lẫn cơ sở dữ liệu (Database) chứ? Nó đang nằm ở đâu? Và ai đang giữ quyền truy cập kho lưu trữ đó? Nếu bản sao lưu chỉ nằm ngay trong thư mục /wp-content/uploads/ trên chính chiếc hosting đang chạy, hoặc đẩy về Google Drive cá nhân của người làm web cũ, thì đến lúc máy chủ gặp sự cố bạn vẫn tay trắng như thường.
Nếu điều kiện cho phép, hãy tải thử một bản sao lưu gần nhất về và dựng thử lên môi trường staging độc lập để nghiệm thu xem dữ liệu có nguyên vẹn không. Tuyệt đối không bao giờ bấm nút Restore (Khôi phục) thử ngay trên website thật đang hoạt động chỉ để kiểm tra tính năng, đặc biệt với các trang thương mại điện tử đang có khách đặt đơn từng giờ.
Đồng thời, hãy ghi chú rõ những thành phần nằm ngoài phạm vi của bản backup WordPress — chẳng hạn như các quy tắc tường lửa trên Cloudflare, cấu hình máy chủ Nginx/LiteSpeed hay khóa bản quyền phần mềm — để có phương án sao lưu cấu hình riêng.
Bước 4: Chuyển giao quyền mới trước, thu hồi quyền cũ sau theo từng lớp
Sai lầm dễ gây hỗn loạn nhất trong ngày bàn giao là gom tất cả mật khẩu từ tên miền, hosting, database, wp-admin đến SMTP đổi một lượt trong 5 phút. Đến khi website lăn đùng ra lỗi Error establishing a database connection hoặc form liên hệ ngừng gửi mail, không ai biết nó gãy ở mắt xích nào.
Hãy thực hiện theo trình tự cuốn chiếu thật điềm tĩnh: đầu tiên, tạo tài khoản quản trị mới cho chủ sở hữu và xác nhận đăng nhập thành công. Tiếp theo, rà soát xem các kết nối tự động trên web (như plugin gửi mail SMTP, kết nối thanh toán, đồng bộ kho, đẩy backup) đang gắn với tài khoản cá nhân của người cũ hay dùng khóa riêng. Hãy chuyển các kết nối đó sang tài khoản của công ty trước, sau đó mới tiến hành thu hồi quyền của bên bàn giao theo từng cụm: tầng Tên miền/DNS → tầng Hosting/Server → tầng Quản trị WordPress → tầng Dịch vụ bên thứ ba. Xong cụm nào, kiểm tra web chạy êm cụm đó rồi mới đi tiếp.
Trong trường hợp bên thiết kế web vẫn cần giữ quyền truy cập thêm 1–2 tháng để bảo hành lỗi phát sinh, hãy cấp cho họ một tài khoản riêng có ghi chú rõ thời hạn và đặt lịch nhắc việc để thu hồi đúng ngày kết thúc bảo hành, thay vì dùng chung một tài khoản admin duy nhất.
Bước 5: Nghiệm thu toàn diện dưới góc nhìn người vận hành thực tế
Mở trang chủ, trang dịch vụ/sản phẩm và bài viết bằng trình duyệt ẩn danh (phiên khách vãng lai) để kiểm tra giao diện và tốc độ hiển thị.
Đăng nhập bằng tài khoản biên tập viên (Editor), thử tạo bản nháp bài viết và tải lên một tấm ảnh để chắc chắn quyền ghi thư mục uploads hoạt động bình thường.
Điền thử biểu mẫu liên hệ hoặc đặt hàng thử nghiệm theo kịch bản đã thống nhất để xác nhận email thông báo về đúng hộp thư của người phụ trách mới.
Kiểm tra lại lịch trình chạy Backup tự động, các tác vụ định kỳ (WP-Cron) và trạng thái bản quyền của các plugin cốt lõi.
Đối chiếu ngày hết hạn chứng chỉ bảo mật SSL, ngày gia hạn Domain / Hosting và đảm bảo email nhận hóa đơn nhắc gia hạn là email của công ty bạn.
Xác nhận các tài khoản nhân sự cũ hoặc đối tác đã hết nhiệm vụ không còn nằm trong danh sách quản trị hoặc giữ khóa Application Passwords / SSH Keys.
Lưu ý: bạn không cần phải đập đi xây lại những cấu hình đang chạy ổn định chỉ để lấy cảm giác “đã làm bảo mật”. Nếu phát hiện một điểm chưa tối ưu (ví dụ theme cũ hoặc plugin chưa cập nhật), hãy ghi vào danh sách công việc bảo trì kế tiếp. Buổi bàn giao có mục tiêu cốt lõi là làm chủ quyền kiểm soát và minh bạch trách nhiệm.
Cách lập biên bản bàn giao gọn gàng, nhìn vào là biết ai giữ chìa nào
Bạn chỉ cần tạo một bảng theo dõi gồm 7 cột đơn giản: Hạng mục tài sản | Chủ sở hữu hợp pháp | Người đang giữ quyền | Trạng thái xác minh | Vấn đề còn tồn đọng | Người phụ trách xử lý | Hạn chót hoàn thành. Hạng mục nào hai bên chưa kịp mở ra đăng nhập thử thì cứ ghi thẳng thắn là “Chưa xác minh”, tuyệt đối đừng đánh dấu “Đã xong” chỉ vì nghe câu nói miệng “Cái đó bình thường vẫn chạy tốt mà anh”.
Ở cuối biên bản, hãy dành riêng một mục liệt kê các quyền truy cập tạm thời (ví dụ quyền bảo hành 30 ngày của Agency), kèm ngày thu hồi cụ thể, đường dẫn tới thư mục tài liệu hướng dẫn quản trị và số điện thoại hỗ trợ khẩn cấp khi xảy ra sự cố.
Khi nào bạn nên nhờ một bên kỹ thuật độc lập đứng ra rà soát bàn giao?
Nếu bạn không chuyên về kỹ thuật, hoặc website sắp nhận bàn giao có cấu trúc phức tạp (nhiều nhà cung cấp giữ các mảnh ghép khác nhau, website thương mại điện tử có doanh thu lớn, từng qua tay nhiều đội phát triển), việc nhờ một kỹ thuật viên độc lập rà soát hiện trạng trước khi ký biên bản nghiệm thu sẽ giúp bạn tránh được vô số rủi ro ẩn. Đội ngũ localhost.vn cung cấp dịch vụ rà soát bàn giao và tăng cường bảo mật website dựa trên đúng hiện trạng thực tế và phạm vi quyền hạn được chủ sở hữu cho phép.
Hãy gửi tên miền và danh sách các hạng mục dự kiến bàn giao qua Zalo 0985840593, SMS hoặc email hello@localhost.vn. Bạn chưa cần gửi bất kỳ mật khẩu nào ở bước đầu tiên; chúng tôi sẽ cùng bạn thống nhất quy trình khảo sát, phạm vi công việc và chi phí minh bạch trước khi bắt đầu.
Có bắt buộc phải chuyển toàn bộ Hosting và dịch vụ sang tài khoản mới tinh ngay lập tức không?
Không nhất thiết phải di chuyển máy chủ ngay trong ngày bàn giao nếu hợp đồng thuê chỗ vẫn còn hạn và bên cung cấp hỗ trợ thủ tục đổi thông tin chủ sở hữu tài khoản. Điều quan trọng nhất là doanh nghiệp của bạn phải đứng tên chủ hợp đồng, nắm quyền thanh toán gia hạn và giữ quyền quản trị cao nhất. Mọi thao tác di dời hạ tầng (nếu cần) nên được lên kế hoạch riêng để không làm gián đoạn hoạt động kinh doanh.
Tôi đã tự vào wp-admin đổi mật khẩu tài khoản quản trị rồi, vậy đã coi là bàn giao xong chưa?
Mới được khoảng 20% quãng đường thôi! Người giữ quyền quản trị Hosting/VPS, cơ sở dữ liệu phpMyAdmin hoặc bảng điều khiển Domain/DNS có thể tạo lại một tài khoản Admin WordPress mới hoặc trỏ tên miền của bạn sang một máy chủ khác chỉ trong vòng chưa đầy 2 phút. Bàn giao chỉ thực sự hoàn tất khi bạn kiểm soát được từ tầng tên miền và hạ tầng máy chủ trở xuống.
Tài liệu được đối chiếu ngày 06/10/2026. Bộ checklist trên là khung quy trình chuẩn để bảo vệ quyền lợi hợp pháp cho cả chủ đầu tư lẫn đơn vị phát triển khi bàn giao website WordPress.
CẦN KỸ SƯ HỖ TRỢ TRỰC TIẾP?Đang làm theo hướng dẫn nhưng vướng lỗi hệ thống hoặc sợ đụng chạm dữ liệu đang chạy?
Gửi địa chỉ URL qua Zalo để kỹ thuật viên localhost.vn kiểm tra sơ bộ miễn phí trước khi quyết định can thiệp.
Chào bạn! Web đang dính mã độc, tự nhảy trang lạ hay chạy ì ạch? Chọn nhanh triệu chứng bên dưới — hệ thống sẽ tự động chép sẵn phiếu khám và mở thẳng khung chat Zalo kỹ thuật cho bạn.
1. Chọn hạng mục cần hỗ trợ:
Nội dung sẽ tự động chép khi bấm gửi:
Quét mã từ Zalo điện thoại
Nếu bạn đang ngồi máy tính chưa cài Zalo PC, hãy mở ứng dụng Zalo trên điện thoại và quét mã này để chat trực tiếp với kỹ thuật viên.