Cấu hình Cloud Firewall và WAF trên CloudFly: Khóa cổng nhạy cảm, chặn DDoS mà không tự nhốt mình ngoài SSH
Hướng dẫn cấu hình Cloud Firewall miễn phí và WAF trên CloudFly để khóa cổng nhạy cảm, chặn DDoS WordPress và cứu máy qua VNC Console khi khóa nhầm SSH.
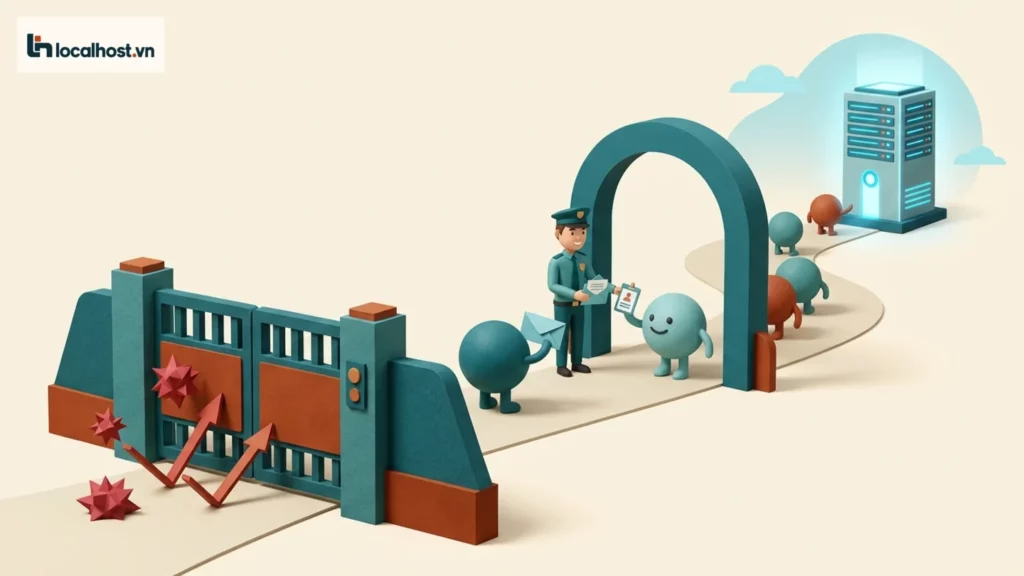
Chỉ cài plugin bảo mật bên trong WordPress để chống DDoS chẳng khác nào đợi 10.000 người lạ tràn hết vào phòng khách rồi mới hỏi chứng minh thư. Hãy chặn rác ngay từ vòng gửi xe bằng Cloud Firewall và WAF.
Một chiếc máy chủ ảo (VPS) vừa khởi tạo xong nếu để mở toang toàn bộ cổng mạng ra Internet sẽ được các dàn bot quét tự động “hỏi thăm” chỉ sau chưa đầy 3 phút. Sai lầm kinh điển của rất nhiều anh em mới quản trị web là chỉ cài độc một plugin bảo mật bằng PHP bên trong WordPress rồi ung dung đi ngủ. Cách làm đó chẳng khác nào bạn mở toang cổng chính, để mặc 10.000 vị khách lạ mặt chen chúc chật cứng phòng khách rồi mới nhờ cô lễ tân đi hỏi giấy tờ từng người — khi lưu lượng truy cập rác hoặc đợt quét cổng ập tới, chính các tiến trình PHP chạy plugin bảo mật đó sẽ ngốn sạch 100% CPU và kéo sập cơ sở dữ liệu MariaDB trước tiên.
Trên hệ sinh thái của CloudFly hiện có hai lớp khiên chắn đứng ở hai vị trí hoàn toàn khác nhau: Cloud Firewall (tường lửa tầng mạng lọc cổng miễn phí ngay ngoài lớp ảo hóa VPS) và Web Application Firewall — WAF (tường lửa tầng ứng dụng web chuyên lọc các đợt tấn công HTTP/HTTPS nhắm vào mã nguồn). Bài viết này sẽ giúp bạn phân biệt rõ vai trò của từng lớp kết hợp với UFW trong Linux, bảng quy tắc mở cổng chuẩn mực cho WordPress, và cách dùng VNC Console mở khóa trong 60 giây nếu lỡ tay gõ nhầm lệnh tự nhốt mình ở ngoài cửa SSH. Xem thêm bài tổng quan CloudFly là gì và các dịch vụ hiện có để nắm trọn bức tranh hạ tầng.
Minh bạch liên kết: Bài viết có chứa liên kết giới thiệu đối tác của localhost.vn. Khi bạn đăng ký dịch vụ qua liên kết, dự án có thể nhận hoa hồng từ CloudFly mà không làm thay đổi mức giá hay chính sách ưu đãi của bạn. Xem chi tiết tại nguyên tắc minh bạch.
1. Phân biệt Cloud Firewall, UFW trong Linux và dịch vụ WAF trên CloudFly
Không ít người thắc mắc: “Trong Ubuntu tôi đã bật ufw enable rồi, sao trên trang quản lý my.cloudfly.vn lại có thêm Cloud Firewall, rồi trên menu sản phẩm lại bán thêm cả Web Application Firewall (WAF)?” Thực tế, ba anh chàng này không hề dẫm chân lên nhau mà đứng canh ở 3 vòng kiểm soát từ xa vào gần.
Khi lỡ tay cấu hình tường lửa chặn nhầm Port 22 làm đứt SSH, VNC Console trên bảng điều khiển CloudFly là lối đi thẳng vào máy chủ để mở lại khóa.
Hãy đối chiếu bảng dưới đây để thấy rõ nhiệm vụ của từng lớp bảo vệ trên đường đi của một gói tin mạng:
Lớp bảo vệ
Vị trí đứng canh
Kiểm tra và chặn được những gì?
Giới hạn không chặn được
1. Cloud Firewall (Bảng điều khiển CloudFly)
Vòng ngoài cùng: lớp hạ tầng mạng ảo hóa trước khi chạm tới VPS
Lọc theo địa chỉ IP nguồn, giao thức (TCP/UDP/ICMP) và số hiệu Port (ví dụ khóa chết mọi kết nối từ Internet vào Port 3306 của MariaDB hoặc 6379 của Redis)
Không giải mã hay đọc được nội dung bên trong các truy vấn HTTP/HTTPS đi qua cổng 80 và 443
2. Tường lửa hệ điều hành (UFW / iptables)
Vòng sát vách: nằm ngay trong nhân Linux của chiếc VPS
Kiểm soát cổng trên từng card mạng nội bộ và phối hợp cực ăn ý với Fail2ban để tự động phạt tù các IP gõ sai mật khẩu SSH nhiều lần
Gói tin rác đã đi tới card mạng ảo nên vẫn tiêu tốn một phần nhỏ chu kỳ CPU/RAM của VPS để xử lý
3. Web Application Firewall (WAF CloudFly)
Trạm kiểm duyệt nội dung: đứng trước Web Server ở tầng ứng dụng (Layer 7)
Soi chi tiết từng gói tin HTTP/HTTPS để chặn chèn mã độc SQL Injection, XSS, spam xmlrpc.php, vét cạn mật khẩu wp-login.php và lọc DDoS tầng ứng dụng
Không thể cứu bạn nếu bạn tự đặt mật khẩu quản trị là admin123 hoặc cấp quyền quản trị cho tài khoản lạ
Điểm đáng tiền nhất của Cloud Firewall (vốn được tích hợp sẵn miễn phí cho Cloud Server) là mọi gói tin quét cổng trái phép đều bị đá văng ngay từ hạ tầng mạng của CloudFly — chiếc VPS của bạn thậm chí còn không biết có kẻ vừa gõ cửa nên CPU và băng thông hoàn toàn thảnh thơi.
2. Bảng quy tắc cổng chuẩn (Inbound Rules) cho một VPS chạy WordPress
Với một kiến trúc VPS tiêu chuẩn chạy LEMP/LAMP (Nginx hoặc Apache + PHP-FPM + MariaDB + Redis nằm trên cùng một máy chủ), nguyên tắc bất di bất dịch là: chỉ mở đúng những cánh cửa mà người dùng cuối và người quản trị thực sự đi qua.
Dưới đây là bảng thiết lập quy tắc chiều vào (Inbound Rules) chuẩn chỉnh nhất mà bạn nên áp dụng trên cả Cloud Firewall của CloudFly lẫn UFW bên trong Linux:
Cổng (Port)
Giao thức
Mục đích sử dụng
Nguồn IP được phép (Source)
Trạng thái khuyến nghị
Port 80
TCP
Lưu lượng web HTTP (dùng để Redirect sang HTTPS và gia hạn chứng chỉ SSL Let’s Encrypt)
Mọi địa chỉ (0.0.0.0/0 và ::/0)
Mở công khai
Port 443
TCP / UDP
Lưu lượng web mã hóa HTTPS (mở cả UDP 443 nếu bạn bật chuẩn tốc độ cao HTTP/3 QUIC)
Mọi địa chỉ (0.0.0.0/0 và ::/0)
Mở công khai
Port 22
TCP
Đường truyền quản trị máy chủ qua dòng lệnh SSH
Tốt nhất là giới hạn theo IP tĩnh của bạn, hoặc mở kèm bắt buộc xác thực bằng SSH Key (tắt Password Auth)
3. Cách cứu máy qua VNC Console CloudFly khi lỡ tay chặn nhầm cổng SSH
Ai làm quản trị hệ thống lâu năm mà chẳng có ít nhất một lần “tim đập chân run”: vừa gõ lệnh bật tường lửa hoặc bấm lưu Security Group xong thì con trỏ trên cửa sổ Terminal đứng đơ như tượng đá, mở tab mới gõ ssh root@... chỉ nhận lại thông báo lạnh lùng Connection timed out vì quên chưa mở Port 22.
Trong đợt diễn tập hạ tầng ngày 05/10/2026 trên cụm máy chủ CloudFly, đội ngũ localhost.vn đã tái hiện chính xác sự cố kinh điển này: chủ động kích hoạt rule khóa chặt cổng SSH, xác nhận kết nối từ mạng ngoài bị chặn đứng hoàn toàn, rồi thực hiện mở khóa khẩn cấp mà không làm gián đoạn dịch vụ web.
Nếu chẳng may rơi vào cảnh tự nhốt mình ngoài cửa, bạn chỉ cần bình tĩnh xử lý theo đúng 2 trường hợp sau:
Trường hợp 1: Bạn vừa khóa nhầm trên giao diện Cloud Firewall của CloudFly — Cực kỳ nhẹ nhàng! Bạn chỉ cần mở lại trình duyệt tại my.cloudfly.vn, vào phần cấu hình Cloud Firewall đang gắn với chiếc VPS đó, thêm lại quy tắc Inbound cho phép TCP Port 22 (hoặc xóa dòng rule chặn sai). Chỉ khoảng 3–5 giây sau, cửa sổ SSH trên máy tính của bạn sẽ hoạt động bình thường trở lại mà không cần khởi động lại VPS.
Trường hợp 2: Bạn lỡ tay gõ ufw enable khi chưa mở cổng 22 hoặc gõ nhầm ufw deny 22 bên trong Linux — Lúc này sửa trên web Cloud Firewall không ăn thua vì chính hệ điều hành bên trong đã đóng cửa. Hãy vào trang chi tiết VPS trên CloudFly và bấm nút Console (VNC Console). Giao diện này cắm thẳng vào màn hình ảo hóa của máy chủ mà không cần đi qua mạng SSH. Sau khi đăng nhập tài khoản root trực tiếp trên màn hình đen của VNC Console, bạn chỉ cần gõ lệnh sau để mở lại cửa:
sudo ufw allow 22/tcpsudo ufw status numbered
Ngay khi xác nhận đã SSH vào lại được từ phần mềm Terminal trên máy tính cá nhân, bạn hãy gõ exit để đăng xuất khỏi màn hình VNC Console trước khi đóng tab trình duyệt nhằm đảm bảo an toàn. Toàn bộ cây quyết định bắt bệnh mất kết nối đã được chúng tôi tổng hợp tại bài mất SSH: phân biệt lỗi key, IP, firewall và cứu qua console.
4. Khi nào website WordPress cần trang bị thêm dịch vụ WAF của CloudFly?
Như đã phân tích ở phần đầu, Cloud Firewall giúp bạn bịt kín các cổng nội bộ như 3306 hay 6379, nhưng hai cổng 80 và 443 thì bắt buộc phải mở 24/7 để đón khách truy cập và bot Google. Kẻ tấn công thừa biết điều đó nên sẽ ngụy trang các đòn tấn công thành lưu lượng truy cập web hợp lệ đi thẳng qua cổng 443.
CPU của VPS thường xuyên chạm đỉnh 100% dù lượng khách mua hàng thật không tăng — Khi kiểm tra file access.log của Nginx, bạn thấy hàng vạn request mỗi phút bắn dồn dập vào /wp-login.php, /xmlrpc.php hoặc gọi truy vấn tìm kiếm /?s=... ngẫu nhiên để phá bộ nhớ đệm (Cache Bypass) và ép MariaDB phải chạy truy vấn nặng liên tục.
Website chạy nhiều plugin thương mại và cần lớp vá ảo (Virtual Patching) — Hệ sinh thái WordPress rất dễ xuất hiện lỗ hổng SQL Injection hoặc Cross-Site Scripting (XSS) ở các plugin bên thứ ba trước khi tác giả kịp tung bản cập nhật. Lớp WAF đứng phía trước sẽ nhận diện các mẫu payload độc hại chuẩn OWASP và chặn đứng trước khi chúng chạm tới PHP-FPM.
Cần lọc lưu lượng tấn công ngay tại điểm kết nối trong nước — Giúp luồng truy cập của khách hàng Việt Nam vẫn giữ được độ trễ (latency) cực thấp chỉ vài mili-giây mà không phải đi vòng ra các trạm lọc quốc tế xa xôi.
Kinh nghiệm xương máu sau khi bật WAF: Đừng bật WAF xong rồi bỏ mặc! Trong 24 giờ đầu tiên, hãy đóng vai khách hàng và biên tập viên để thử đặt một đơn hàng WooCommerce, tải ảnh lên Media Library, lưu bài viết dài có nhúng mã HTML/iframe và kiểm tra các đường dẫn nhận Webhook tự động (từ cổng thanh toán ngân hàng, VietQR hoặc n8n). Nếu thấy một thao tác hợp lệ bị báo lỗi 403 Forbidden do bộ lọc nhận diện nhầm (False Positive), hãy mở nhật ký WAF để lấy đúng Rule ID vừa chặn và tạo ngoại lệ (Whitelist) cho riêng URI đó thay vì tắt toạc cả hệ thống WAF. Xem hướng dẫn từng bước tại bài bật bảo mật xong form hoặc API bị chặn: cách tìm rule gây lỗi.
5. Câu hỏi thường gặp về Cloud Firewall và WAF tại CloudFly
Tính năng Cloud Firewall quản lý cổng cho VPS có tốn thêm phí hàng tháng không?
Hoàn toàn miễn phí! Tính năng Cloud Firewall quản lý quy tắc đóng/mở cổng mạng (Inbound/Outbound Rules) là tiện ích hạ tầng mặc định đi kèm mọi tài khoản Cloud Server tại CloudFly. Trong khi đó, Web Application Firewall (WAF) là một dịch vụ bảo mật tầng ứng dụng chuyên sâu (tự động lọc lưu lượng HTTP/HTTPS và chống DDoS Layer 7 cho tên miền) nên được tính cước theo gói dịch vụ riêng biệt.
Đã bật WAF rồi nhưng bên trong website đang có sẵn mã độc thì WAF có tự xóa sạch được không?
Câu trả lời là không. WAF giống như đội vệ sĩ gác ở cổng tòa nhà để ngăn kẻ xấu mới đột nhập từ ngoài vào. Nếu bên trong mã nguồn WordPress của bạn đã bị cài cắm sẵn các tệp cửa hậu (Webshell / Backdoor) hoặc tài khoản Admin lạ từ trước khi bật WAF, bạn bắt buộc phải thực hiện rà quét, bóc tách mã độc trên ổ đĩa và thay đổi toàn bộ chuỗi khóa bảo mật (Salts) lẫn mật khẩu. Nếu bạn cần một đội ngũ chuyên môn xử lý dứt điểm ổ dịch bên trong máy chủ, hãy tham khảo dịch vụ gỡ mã độc và gia cố bảo mật WordPress của localhost.vn.
CẦN KỸ SƯ HỖ TRỢ TRỰC TIẾP?Đang làm theo hướng dẫn nhưng vướng lỗi hệ thống hoặc sợ đụng chạm dữ liệu đang chạy?
Gửi địa chỉ URL qua Zalo để kỹ thuật viên localhost.vn kiểm tra sơ bộ miễn phí trước khi quyết định can thiệp.
Chào bạn! Web đang dính mã độc, tự nhảy trang lạ hay chạy ì ạch? Chọn nhanh triệu chứng bên dưới — hệ thống sẽ tự động chép sẵn phiếu khám và mở thẳng khung chat Zalo kỹ thuật cho bạn.
1. Chọn hạng mục cần hỗ trợ:
Nội dung sẽ tự động chép khi bấm gửi:
Quét mã từ Zalo điện thoại
Nếu bạn đang ngồi máy tính chưa cài Zalo PC, hãy mở ứng dụng Zalo trên điện thoại và quét mã này để chat trực tiếp với kỹ thuật viên.